
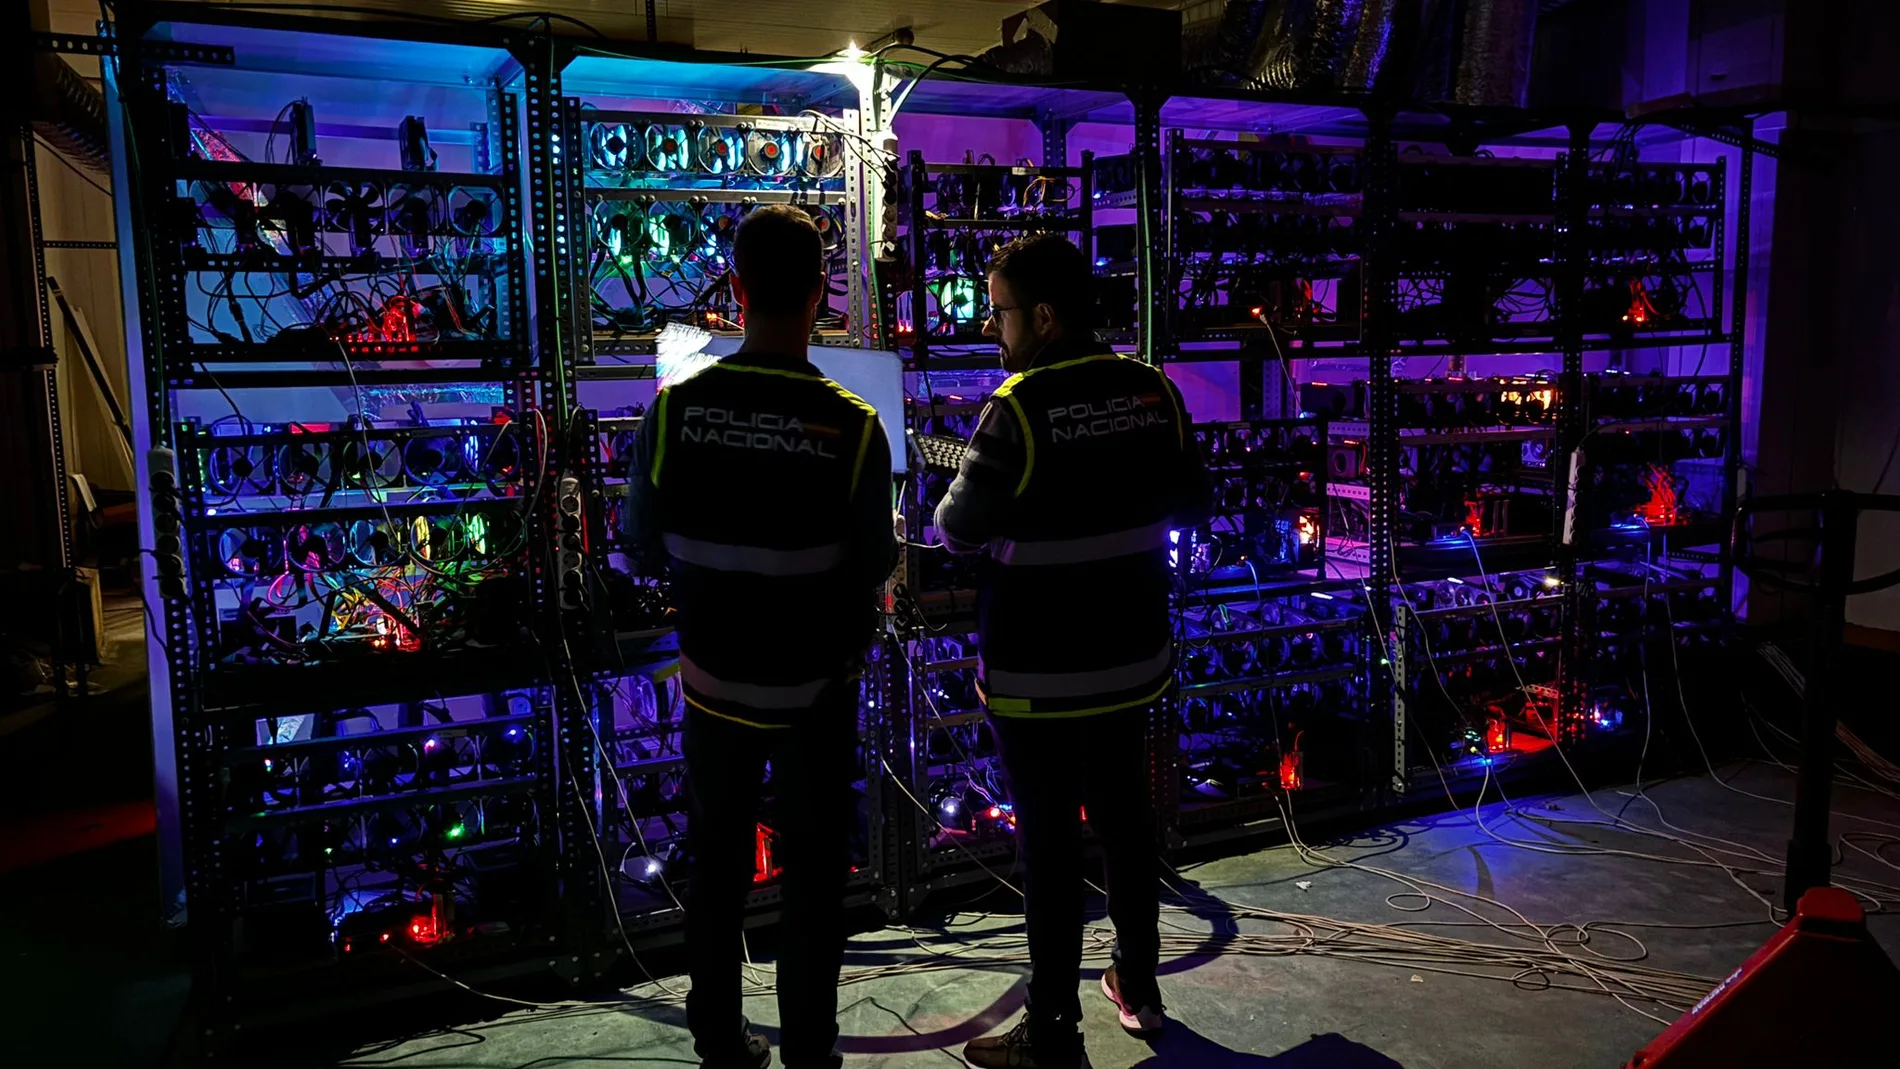
Detrás de una puerta blindada en las dependencias de la Comisaría General de Policía Judicial, el silencio sólo lo interrumpe el zumbido constante de los servidores y el tintineo metálico de las cajas de seguridad. En este recinto, donde el acceso está estrictamente custodiado para evitar cualquier interferencia remota, los agentes de la Unidad Central de Ciberdelincuencia de la Policía Nacional combaten a diario una amenaza invisible que no entiende de fronteras físicas ni de horarios comerciales.
La ciberdelincuencia en España ya no es una trama de película futurista; es una maquinaria criminal de alta precisión que mueve millones de euros y que ha convertido el ciberespacio en un campo de batalla permanente donde la economía, la soberanía y la privacidad individual se juegan a golpe de clic.
A la cabeza de la Sección de Seguridad Lógica se encuentra el inspector jefe Diego Alejandro y, dentro de esta sección, el Grupo I de Ciberataques, dirigida por el inspector Javier Izquierdo. Su unidad asume las investigaciones más complejas cuando el autor del ataque se encuentra en territorio nacional o actúa desde suelo español. «Nosotros nos encargamos de la seguridad de la información, que en el ámbito penal se fundamenta en lo que llamamos la triada CID: confidencialidad, integridad y disponibilidad», explica el policía, añadiendo que este esquema se apuntala con los principios clave de autenticación y no repudio. Según detalla Izquierdo, la tipología delictiva abarca desde el acceso ilícito a sistemas informáticos (castigado en el artículo 197 bis del Código Penal) hasta la revelación de secretos o los daños informáticos mediante el cifrado malicioso de archivos. «Acceder a un correo o a un servidor ajeno sin autorización es el equivalente digital a un allanamiento de morada: aunque el delincuente no se lleve nada en ese instante, el mero hecho de traspasar el umbral ya constituye delito», enfatiza.
El perfil del nuevo cibercriminal: adolescentes armados con IA
Uno de los fenómenos más inquietantes que han detectado los investigadores en los últimos tiempos es el cambio radical en el perfil de los atacantes individuales. Lejos del mito del ingeniero con experiencia en ciberseguridad, la realidad delictiva en España muestra una juventud pasmosa. «Detrás del robo masivo de bases de datos hay sobre todo gente muy joven, con un perfil que va desde los 16 hasta los 20 años, e incluso con un récord registrado de 14 años», confiesa Izquierdo.
Se trata de menores que en muchas ocasiones no han salido del instituto ni han pisado una facultad de informática. «Son nativos digitales que han crecido pegados a una pantalla. Si a esa agilidad natural le sumas que hoy en día todo está en internet y que la Inteligencia Artificial te explica paso a paso cómo cometer el delito y cómo monetizarlo de forma fácil, tienes el cóctel perfecto», resume.
El reflejo o «efecto llamada» de figuras hipermediáticas de la ciberdelincuencia, como el célebre «Alcasec» (creador de plataformas clandestinas como «Orus», que indexaban datos del DNI y del Punto Neutro Judicial), ha impulsado a decenas de jóvenes a emular estas prácticas por puro afán de notoriedad o lucro rápido, llegando a protagonizar sabotajes como la alteración de la megafonía de los centros comerciales de El Corte Inglés.
La pesadilla del 'ransomware': de la fábrica paralizada a la cuarta extorsión
Si el ataque de un actor individual busca el lucimiento personal o la venta de credenciales, el cibercrimen organizado persigue la rentabilidad económica mediante estructuras horizontales. En este terreno, la estrella indiscutible del delito es el llamado ransomware o secuestro informático de sistemas. «El ransomware ha evolucionado radicalmente. Hace años entraban en tu servidor, te cifraban los datos y te pedían un rescate en criptomonedas. Cuando las empresas empezaron a protegerse con copias de seguridad fuera de la red, los delincuentes dieron un paso más hacia la doble, tercera e incluso cuarta extorsión», asevera Izquierdo.
La mecánica actual es despiadada. Los atacantes pueden permanecer infiltrados en la red de la víctima durante semanas antes de hacerse notar, exfiltrando sigilosamente la información sensible. Llegado el momento, cifran los sistemas y activan una cuenta atrás pública en sus portales de la Dark Web.
Si la empresa recupera sus datos mediante respaldos propios y rehúsa pagar, los cibercriminales amenazan con hacer pública la información, venderla a la competencia o extorsionar directamente a los clientes cuyos datos personales o judiciales hayan sido robados.
Además del chantaje penal, las víctimas afrontan una encrucijada administrativa frente a la Agencia Española de Protección de Datos. «Muchas compañías intentan ocultar el ciberataque para evitar el daño reputacional, pero tienen la obligación legal de notificar el incidente en 72 horas a centros como el INCIBE o el CCN-CERT», advierte el inspector. De lo contrario, si se detectan negligencias en la custodia –como almacenar datos sensibles en ficheros desprotegidos–, la AEPD impone sanciones económicas millonarias que generan una amarga doble victimización.
Los efectos de estos secuestros sobre el tejido productivo son devastadores. Los agentes recuerdan casos sangrantes como el sufrido por una importante industria alimentaria en Murcia, donde el secuestro informático bloqueó por completo el software de las máquinas envasadoras y etiquetadoras, paralizando la producción nacional durante semanas hasta obligar a una negociación extrema. «Hoy en día el vector de ataque es enorme. No atacan solo a las grandes multinacionales; están dando muy fuerte a bufetes de cinco abogados cuya infraestructura de seguridad es más vulnerable», señala el responsable de Ciberataques.
"Crime as a Service" y la geopolítica del ciberespionaje
La investigación policial revela además un entramado altamente especializado bajo el modelo de «Crime as a Service» (el crimen como servicio). Quien realiza el acceso ilegal a un servidor no suele ser quien comercializa los datos ni quien ejecuta el fraude final. En los foros clandestinos se subastan masivamente bases de datos de compañías energéticas o aseguradoras. «Buscaban datos de clientes de la luz, del agua o del gas porque contienen domicilios y cuentas bancarias reales. Esa información robada es el primer eslabón para que otros grupos lancen después campañas masivas de phishing y estafas dirigidas», subraya Izquierdo.
Pero en la cúspide de la complejidad de los ciberataques se sitúan las Amenazas Persistentes Avanzadas (APT), donde el lucro cede el paso al ciberespionaje estatal o la guerra híbrida. Desde redes zombi o botnets de dispositivos domésticos infectados –empleadas por grupos de ciberactivismo prorruso como NoName para tumbar webs de infraestructuras de transporte– hasta sofisticadas operaciones de inteligencia internacional.
El inspector jefe rememora golpes donde agencias de inteligencia estatales, como las de Corea del Norte, han desplegado ingeniosas campañas de ingeniería social en plataformas profesionales para infectar redes corporativas de exchanges de criptomonedas como Binance y financiar programas armamentísticos con el botín robado.
En este escenario de fronteras difusas, la Policía Nacional colabora activamente con Europol y grupos de trabajo internacionales como el JCAT para cerrar el cerco sobre unas organizaciones criminales que operan desde el anonimato de la red. Por eso, frente a una amenaza en constante metamorfosis, el verdadero reto de la Unidad de Ciberdelincuencia es dar una respuesta policial en constante evolución para que la red no sea un terreno impune.
1.700 evidencias digitales al año bajo custodia «hash»
Detrás de cada imputación por ciberdelito se encuentra el trabajo en la sombra del Grupo Técnico Operativo. Dirigido por la inspectora Sandra Martínez, este equipo transversal asume la extracción y tratamiento de la evidencia digital en registros e investigaciones de toda la Comisaría General. En su laboratorio forense (equipado con cajas de seguridad blindadas para evitar borrados remotos mediante túneles informáticos), los agentes procesan entre 1.500 y 1.700 dispositivos al año, a razón de unos 17 teléfonos diarios. La clave de su labor radica en la preservación de la cadena de custodia mediante el código hash (el «ADN digital» del archivo), que garantiza ante los tribunales que la información extraída no ha sido «contaminada» durante el proceso policial. La Razón-laura l.alvarez)